Как распознать фишинговое письмо от криптобиржи
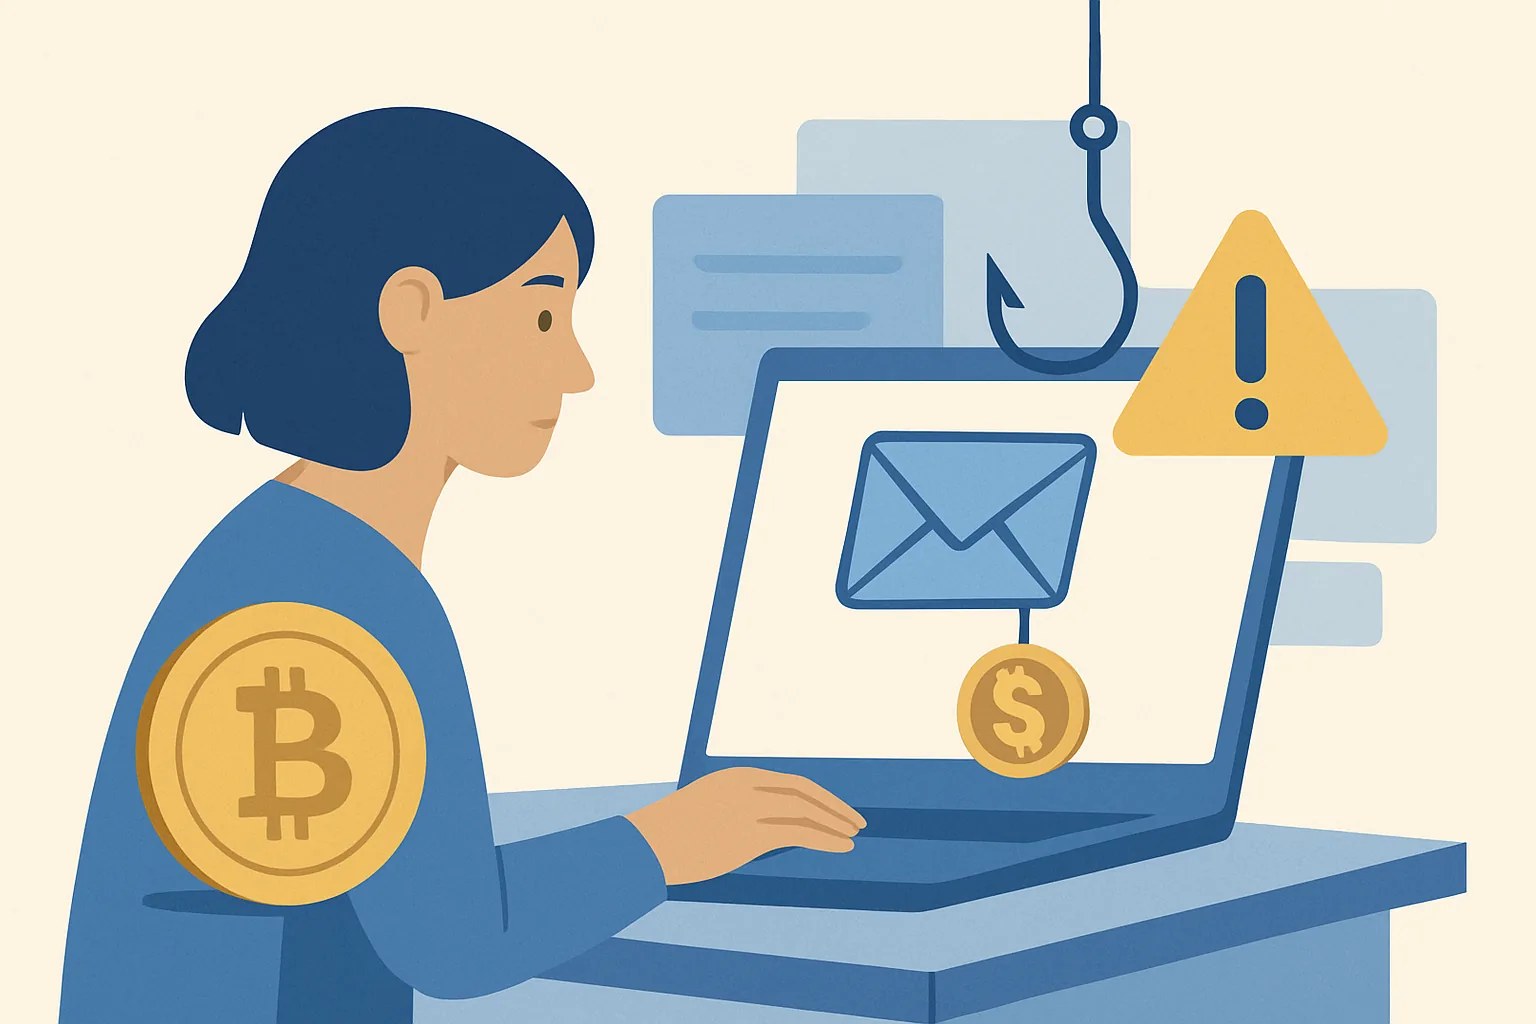
Почему фишинговые письма от бирж — это не то же самое, что поддельные биржи
Поддельная биржа пытается завладеть всем сайтом целиком. Фишинговое письмо идёт более коротким путём: оно использует название реальной биржи и подталкивает вас к одному неверному клику. Разница важна, потому что сама биржа может быть настоящей, логотип — правильным, а ущерб всё равно начинается в вашем почтовом ящике.
Именно поэтому как распознать фишинговое письмо от криптобиржи — это не то же самое, что проверять, существует ли торговая платформа. Реальная биржа может прислать уведомление о входе, сбросе пароля или проверке вывода средств; фишинговое письмо копирует такое поведение и надеется, что вы отреагируете раньше, чем подумаете. Двух минут достаточно, чтобы поймать многие такие письма, и именно поэтому важно знать фишинговое письмо от биржи признаки, чтобы быстро отделять подделку от настоящего уведомления.
Мошенничество в почте обычно развивается быстрее, чем поддельные сайты. Фальшивый сайт может висеть сколько угодно, пока вы его не закроете. Фишинговое письмо требует действия немедленно, иногда в один клик, и именно в этой срочности весь трюк.
Сначала проверьте отправителя и технические детали доставки
Начинайте со строки From, а не с текста письма. Если в сообщении указано, что оно пришло от «support», а адрес выглядит как длинный случайный домен, проблема уже налицо. Здесь важна каждая буква — особенно если в домене буква заменена на цифру или добавлен дефис там, где его быть не должно.
Посмотрите и на адрес для ответа. Некоторые фишинговые письма используют один адрес в поле From, а другой — в reply-to, чтобы ваш ответ ушёл в другое место. Такое несоответствие — классический признак, и на его проверку уходит меньше 10 секунд.
Если почтовое приложение показывает полный путь отправки, проверьте и его. Сообщения, которые якобы отправлены крупной биржей, но приходят через обычный почтовый сервис или странный ретранслятор, ведут себя не так, как нормальная корпоративная почта. Если инфраструктура отправителя выглядит подозрительно, то и письмо, скорее всего, подозрительное.
Внимательный читатель также сравнит отображаемое имя с доменом. «CoinBase Security» в бесплатном почтовом ящике — это не CoinBase Security. Имя можно написать каким угодно.
Ищите характерные признаки фишинга прямо в тексте письма
Фишинговые письма любят давить на срочность. «Ваш аккаунт будет заморожен через 24 часа» — излюбленная формулировка, потому что она сужает ваше мышление до одной задачи: сначала кликнуть, потом разбираться. Реальные биржи тоже рассылают предупреждения, но обычно оставляют понятный способ всё проверить.
Общие обращения — ещё один сигнал. «Dear user» или «Уважаемый клиент» звучат вежливо, но реальные уведомления по аккаунту часто содержат имя пользователя, часть адреса электронной почты или другой привязанный к аккаунту факт. Сообщение, которое не может назвать вас по имени, часто и не предназначено именно вам.
Обратите внимание на формулировки, связанные с подтверждением. Если письмо просит подтвердить личность, заново пройти авторизацию или «защитить кошелёк» без контекста, считайте его враждебным, пока не доказано обратное. Короткие и расплывчатые инструкции дёшевы в рассылке и дороги в доверии.
Оформление тоже может выдать отправителя. Сбитые отступы, разные шрифты и неаккуратно вставленный логотип встречаются достаточно часто, чтобы это имело значение. Один неуклюжий шаблон ещё не доказательство, но три признака сразу — повод остановиться.
Некоторые фишинговые письма маскируются под обновления поддержки, а потом просят данные, которые ни одна биржа не должна запрашивать по почте. Сид-фразы, полный пароль и одноразовые коды — это уже зона риска. Туда же относятся сообщения с просьбой «ответить кодом».
Проверяйте ссылки и вложения, не открывая их
Никогда не кликайте сразу. Наведите курсор на каждую ссылку и прочитайте адрес назначения, прежде чем что-либо нажимать. На компьютере строка предпросмотра обычно показывает реальный URL; на телефоне достаточно долго нажать, чтобы распознать поддельный домен.
Домен-двойник — это классическая ловушка. Он может заменить «l» на «I», добавить «-secure» или вставить название бренда в середину другого адреса. Если ссылка ведёт не туда, где биржа обычно находится, игнорируйте её.
К вложениям нужно относиться с той же настороженностью. PDF-файлы с названиями вроде «Security Notice», «Invoice» или «Account Review» могут выглядеть убедительно, но имя файла почти ничего не говорит. Если письмо подталкивает открыть файл до независимого подтверждения, считайте риск высоким.
Даже если ссылка выглядит чисто, задайте ещё один вопрос: уместен ли вообще такой запрос по электронной почте? Многие биржи проводят чувствительные действия внутри приложения или после входа на официальный сайт. Почта — самое слабое место для начала операций, связанных с безопасностью.
Если хотите шире понять, как сообщения от бирж могут быть связаны с доступом к аккаунту и хранением данных, посмотрите хранение данных криптобирж и аккаунт. Это отдельная тема, но она помогает понять, почему фишинговое письмо может пытаться добраться до данных, которые вы уже передали месяцы назад. Если вы задаётесь вопросом, как проверить письмо от криптобиржи на фишинг, начните именно с проверки ссылок и вложений вне самого письма.
Сравните письмо с обычным стилем общения биржи
Откройте 2–3 старых письма от той же биржи, если они у вас есть. Сравните отправителя, тему, оформление, текст внизу письма и сам тип запроса. Настоящие биржи часто предсказуемы в хорошем смысле: у них один и тот же стиль для уведомлений о входе, подтверждений вывода и сообщений поддержки.
Теперь сравните тон. Реальное уведомление может быть сухим и слегка скучным. Фишинговое письмо часто звучит драматично. Оно может слишком много объяснять, слишком сильно пугать или давить странной эмоциональной кнопкой, которую биржа обычно не использует.
Проверьте, соответствует ли сообщение вашему недавнему поведению в аккаунте. Если вы ничего необычного не делали, срочное письмо о «новом устройстве» или «проверке аккаунта» заслуживает особого скепсиса. Контекст важнее, чем красивые картинки.
Здесь помогают и внутренние центры поддержки. Если у биржи есть центр сообщений внутри аккаунта, проверьте, отображается ли там такое же уведомление. Если нет — это уже важное расхождение.
На биржах с push-уведомлениями в приложении сообщение обычно приходит раньше почты или одновременно с ней. Если серьёзный запрос существует только в email-канале, спросите себя почему. Этот один вопрос ловит удивительно много фишинговых писем.
Подтвердите запрос через отдельный официальный канал
Не отвечайте на письмо. Откройте биржу через заранее сохранённую закладку или используйте приложение, которое вы установили раньше. Затем проверьте тот же сигнал внутри аккаунта, где запрос можно подтвердить, не трогая подозрительное сообщение.
Если в письме сказано, что вывод средств заблокирован, сравните это с панелью аккаунта. Если требуется сбросить пароль, сразу переходите на официальный экран входа и начинайте оттуда. Сообщение может быть настоящим, но путь всё равно имеет значение.
Чат поддержки или известный адрес поддержки могут помочь, но только если вы вышли на них самостоятельно. Поиск в интернете — не место, с которого стоит начинать, потому что поддельная страница поддержки может стоять выше настоящей. Одна сохранённая ссылка лучше десяти новых поисков.
Если биржа предлагает статью помощи или публичную страницу статуса, используйте и их. Для читателей, которые часто сталкиваются с изменениями в аккаунте, что изменилось в регулировании криптобирж показывает, что официальные сообщения обычно строятся вокруг политики и комплаенса, а не вокруг паники.
Никогда не отправляйте документы, удостоверяющие личность, или коды только потому, что их запросили в письме. Настоящая биржа может попросить подтверждение, но путь к этому обычно проходит внутри защищённого сценария аккаунта, а не через кнопку ответа в почте.
Что делать немедленно, если вы уже кликнули или ответили
Если вы кликнули, действуйте быстро. Если вы ввели пароль, смените его на реальном сайте биржи и в почтовом аккаунте, к которому эта биржа привязана. Один скомпрометированный email может привести к двум взломанным аккаунтам, если вы используете одинаковые пароли.
Сбросьте 2FA, если подозреваете, что фишинговое письмо перехватило код или направило вас на поддельную страницу входа. Это может означать повторную привязку приложения-аутентификатора, замену резервных кодов и проверку того, не были ли изменены настройки восстановления по SMS. Точные шаги зависят от биржи, поэтому сначала проверьте процесс восстановления.
Сразу проверьте недавнюю историю входов. Ищите устройства, местоположения и отметки времени, которые вам не знакомы. Один подозрительный вход нужно считать живым предупреждением, а не исторической записью.
Если вы отправили данные аккаунта в ответ, сообщите поддержке, что ваши учётные данные могли быть скомпрометированы. Укажите время, тему письма и любую ссылку, по которой вы переходили. Чем раньше они узнают, тем быстрее смогут заморозить рискованные действия, например вывод средств или изменения API.
Если вы открыли файл, просканируйте устройство и проверьте, открылось ли вложение вне браузера. Вредоносное ПО для ПК не гарантировано, но риск выше, когда письмо использует офисные файлы, PDF со встроенными ссылками или архивы. Одно неосторожное открытие может затронуть все аккаунты на этом устройстве.
Короткий чек-лист перед любым действием
Используйте привычку из трёх шагов — пауза, проверка, подтверждение — каждый раз, когда письмо от биржи просит войти, сбросить, подтвердить или вывести средства. Сначала сделайте паузу на 10 секунд. Затем проверьте отправителя, ссылку и формулировку. После этого подтвердите запрос через официальное приложение или закладку на сайт, прежде чем делать что-либо ещё.
Задайте себе четыре вопроса в таком порядке: я этого ждал? Адрес отправителя совпадает? Ссылка точная? Могу ли я увидеть тот же запрос внутри аккаунта? Если хотя бы на один вопрос ответ «нет», остановитесь.
Короткое правило помогает под давлением: никогда не действуйте прямо из письма. Это звучит просто, потому что это и правда просто, а простые правила лучше выдерживают стресс, чем хитрые.
Некоторым удобнее держать рядом с рабочим местом распечатанный чек-лист, и это действительно помогает. Рукописная заметка «пауза-проверка-подтверждение» читается за 5 секунд и может спасти аккаунт.
Если вы также следите за обновлениями бирж через рыночные инструменты, держите отдельно в голове данные и действия. Например, как пользоваться CryptoQuant относится к анализу, а не к аутентификации, и это различие важно, когда фишинговое письмо пытается втянуть вас в фальшивый сценарий входа.
| Сигнал | Что проверить | Действие |
|---|---|---|
| Отправитель | From, reply-to, написание домена | Остановитесь, если что-то выглядит подозрительно |
| Сообщение | Срочность, общее обращение, странное оформление | Не доверяйте одному только тону |
| Ссылки | URL при наведении, домен-двойник, тип вложения | Подтвердите вне письма |
| Запрос | Сброс пароля, подтверждение, вывод, код | Используйте приложение или закладку на сайт |
И ещё одно: если письмо приходит во время реального события в аккаунте, самый безопасный шаг всё равно — проверить всё напрямую через биржу, а не через саму переписку по email. Эта привычка стоит нескольких секунд, но экономит намного больше последствий. Почта — не место для риска с вашим входом.
Статьи про хайпы


Случайная цитата о деньгах
"За деньги нельзя купить одного - бедности. Тут нужно обратиться к помощи фондовой биржи."
Интересные записи в других разделах блога
 ↑
* для поиска по базе прокси просто вводите название страны, например: Россия, США, Таиланд