

Bitcoin Magazine
Баг Coldcard от Coinkite обнажил риски одноключевого хранения. Мультивендорный мультисиг становится новым стандартом хранения биткоина
После катастрофического бага энтропии в Coldcard сторонники и эксперты самостоятельного хранения начали рекомендовать новый стандарт — мультивендорные мультиподписные кошельки, подход, который призван минимизировать, среди прочих угроз, зависимость от какого-либо одного производителя аппаратных кошельков.
Баг энтропии Coldcard, остававшийся незамеченным как минимум с 2021 года, преподал суровый урок сторонникам и пользователям самостоятельного хранения биткоина. Каким бы легитимным или компетентным ни казался поставщик кошельков, каким бы рекомендованным и авторитетным он ни был, серьёзный баг всё равно возможен. В результате биткоинеры пересматривают старые рекомендации и допущения, и многие уже заявляют о «смерти одноключевой подписи» — популярного метода самостоятельного хранения, при котором генерация пары приватных ключей доверяется только одному кошельку.
Модель угроз
Самостоятельное хранение по любым меркам — продвинутая практика в биткоине. Сторонники рекомендуют его как способ защитить средства пользователей от недобросовестности бирж, подобной той, что наблюдалась в случаях FTX и MtGox, среди многих других. Но недавние события подтолкнули к переоценке практик хранения: многие владельцы биткоина переводят монеты на биржи — по крайней мере временно, — в то время как другие модернизируют или полностью меняют свои схемы самостоятельного хранения. Ник Ньюман, генеральный директор Casa, заявил, что в ответ на взлом Coldcard в безопасное место было переведено 233 тысячи биткоинов.
Чтобы понять, когда самостоятельное хранение имеет смысл и для кого, важно понимать свою личную модель угроз. Модель угроз — это тщательный анализ угроз для конкретного человека с целью заблаговременного проектирования практик и структур безопасности.
Простой способ построить модель угроз — сделать шаг назад и подумать обо всём, что вас беспокоит в самостоятельном хранении, и занести это в список. Затем подумать обо всём, о чём предупреждают пользователей сторонники самостоятельного хранения, и добавить это в тот же список. Далее нужно отсортировать или оценить пункты списка по тому, насколько вероятно, что они произойдут именно с вами, и насколько вероятно, что они произойдут в принципе. Наконец, можно ранжировать каждый пункт списка по тому, насколько катастрофичным было бы его наступление: переживёт ли ваша текущая схема и планы реализацию этой угрозы?
Две наиболее вероятные причины потери средств при самостоятельном хранении биткоина — это ошибка пользователя, связанная с резервными копиями или забытыми паролями, и, конечно, кража. Многие кошельки, чьи биткоины считаются утраченными и не двигались с места, — результат плохих резервных копий приватных ключей в ранние годы, приводивших к потере данных после выхода из строя компьютера. Другие просто использовали пароли, слишком сложные для перебора, а затем забывали их, навсегда зашифровав свои приватные ключи.
Что касается кражи, атаки на основе слабой энтропии, вероятно, входят в число наиболее успешных атак на самостоятельное хранение на сегодняшний день, и Coldcard пополнил внушительный список других кошельков, пострадавших от подобных багов — намеренных или нет, — таких как Trust Wallet и множество менее известных и, возможно, вредоносных мобильных кошельков. В некоторых случаях поддельные кошельки, такие как iOS-версии Sparrow Wallet, просто крали средства пользователей, сохраняя копию сгенерированных пользователем приватных ключей и выводя средства сразу после их поступления. Во всех этих примерах решением служит более осмотрительное поведение пользователя, прежде чем доверять случайному программному обеспечению сбережения всей жизни.
Когда у пользователей есть чёткая модель угроз и достаточное понимание технологии, разработка практик безопасности становится скорее наукой, чем искусством. И хотя у каждого человека есть особые обстоятельства, которые нужно учитывать, некоторые структуры зарекомендовали себя как наиболее устойчивые к большинству угроз. Одна из таких практик, получающая всё более широкое распространение и признание среди долгосрочных держателей биткоина с самостоятельным хранением, — это тщательно выстроенная мультиподписная схема.
Мультивендорный мультисиг
Термин «мультивендорный мультисиг» относительно новый в нише самостоятельного хранения. Тем не менее термин «мультисиг» стал вирусным в 2026 году, явно вызванный взломом Coldcard, приведшим к потере биткоинов на сумму свыше 100 миллионов долларов, в основном из одноключевых кошельков. Судя по всему, большинство пользователей Coldcard с одним сидом генерировали приватные ключи на устройстве, не добавляя дополнительную парольную фразу — дополнительные слова, добавляющие пользовательскую энтропию к приватным ключам, — и не используя дополнительные броски костей, которые дают тот же эффект в другой форме.
Слабая энтропия прошивки Coldcard — которой у пользователей не было причин не доверять, учитывая сильный бренд компании, — в свою очередь сделала подбор соответствующих приватных ключей лёгким при определённой доработке, что в итоге и выяснили хакеры.
Возникший в результате вирусный интерес к мультисигу оправдан. Мультиподписные биткоин-кошельки защищают пользователей от подобных ошибок производителей оборудования, позволяя создать биткоин-адрес, требующий подписи от нескольких приватных ключей и, следовательно, нескольких устройств, — то, что известно как биткоин-скрипт.
Биткоин-скрипты — это своего рода контракты, задающие условия расходования средств для биткоин-кошелька. Можно считать, что у всех биткоин-кошельков задействован тот или иной скрипт, причём простейший и самый популярный вариант — тот, при котором любой, кто может подписать действительную транзакцию, может потратить все или любые находящиеся там средства. Мультиподписные скрипты вместо этого требуют порогового числа действительных подписей от разных пар ключей для получения действительного вывода средств. Эти скрипты обеспечиваются правилами консенсуса биткоина.
Теория мультивендорного мультисига утверждает, что пользователям следует убедиться, что каждая пара ключей, используемая для построения биткоин-мультисига, сгенерирована у разного поставщика кошельков.
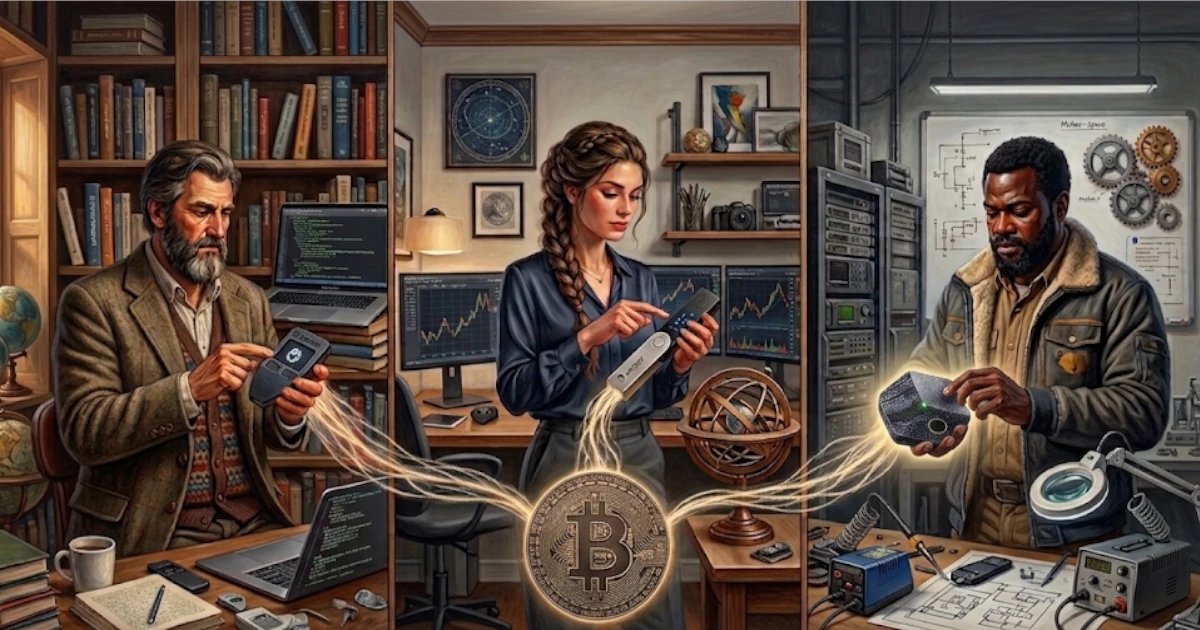
Один из примеров, вероятно, популярных сегодня, — использование аппаратного кошелька Trezor Safe 7 для одного ключа, второго ключа, сгенерированного Ledger Nano, и третьего ключа, сгенерированного поставщиком мультиподписного кошелька и считающегося резервным ключом. Такой скрипт потребовал бы любых 2 действительных подписей из трёх возможных в этой схеме.
Используя двух разных поставщиков аппаратных кошельков, пользователь минимизирует доверие к какому-либо одному поставщику кошельков, защищая себя от сбоя энтропии, подобного тому, что произошёл в Coldcard.
Другие мультиподписные схемы могут добавлять больше ключей, при этом порог 3 из 5 также распространён и является стандартным предложением специализированного на мультисиге кошелька, такого как Casa. Именно на этом этапе терминология, обычно используемая и понимаемая для описания биткоин-программного обеспечения для расходования средств, начинает давать сбой, и поэтому заслуживает уточнения.
Кошельки вроде Casa — это программные интерфейсы, позволяющие пользователям объединять частично подписанные транзакции от разных пар приватных ключей. В этом сценарии более уместно описывать «аппаратные кошельки», такие как Trezor или Ledger, как «подписывающие ключи», поскольку ни одна отдельная пара ключей в наборе не содержит достаточно ключевого материала, чтобы потратить весь биткоин, хранящийся по адресу мультиподписного скрипта.
Таким образом, Casa — это мультиподписный кошелёк, позволяющий использовать пороговое число аппаратных подписантов для защиты и отправки биткоин-средств. По сути, такие кошельки помогают пользователям взаимодействовать с биткоин-скриптом и легко создавать транзакции, действительные с точки зрения консенсуса. Другие примеры подобных поставщиков мультиподписных кошельков включают Nunchuck, десктопный кошелёк Sparrow и Unchained Capital.
В таких случаях, как Casa и Unchained, поставщик кошелька предлагает пользователям резервный ключ, контролируемый компанией, что некоторые пользователи находят полезным. Nunchuck и Sparrow, напротив, спроектированы для полной автономии пользователя в этом отношении, хотя Nunchuck также предлагает премиум-план, связанный с резервным ключом.
Преимущества мультивендорного мультисига
Ещё одно преимущество мультиподписного кошелька — его потенциальная устойчивость к печально известным «атакам с гаечным ключом» (wrench attacks). Такие страны, как Франция, где владение биткоином и криптовалютой становится частью публичного учёта вследствие налоговой отчётности, превратились в горячие точки похищений, связанных с кражей криптовалюты. Независимо от того, используется самостоятельное хранение или нет, цели подобных преступлений уязвимы для кражи, особенно когда средства можно быстро вывести полностью — будь то с кастодиальной биржи, доступной пользователю с телефона, или из какой-либо схемы самостоятельного хранения.
Продвинутые формы мультисига, такие как мультиюрисдикционный или мультисиг с временной блокировкой, устроены так, что пользователям приходится путешествовать — в идеале через аэропорт, — чтобы добраться до других подписантов, необходимых для построения действительной биткоин-транзакции. Или, возможно, резервный ключ, задействованный в мультисиге, имеет условие, что он не будет подписывать в течение двух недель после подачи пользователем запроса и соответствующих данных транзакции. Результатом становится устранение последней центральной точки отказа в хранении биткоина: собственной готовности пользователя отправить биткоин, особенно под давлением.
Хотя лучшие практики на случай «атак с гаечным ключом» в целом направлены на то, чтобы вообще не оказаться в такой ситуации, усложнение траты своих монет само по себе защищает пользователей и от широкого круга других атак, включая фишинговые схемы и другие формы социальной инженерии, использующие тактику давления, чтобы обманом заставить пользователей быстро отправить средства.
Мультисиг также начал открывать новые формы биткоин-страхования, что демонстрирует AnchorWatch — мультиподписный кошелёк и страховая компания, предлагающая защиту от кражи биткоина, номинированную в BTC. Услуги компании сегодня предлагаются в основном американцам через страховщика Lloyd’s of London.
Недостатки мультисига
Один из критических недостатков мультисига в том, что пользователю нужен доступ не только к пороговому набору ключевого материала, необходимого для подписи, будь то два аппаратных кошелька, как в нашем примере, или один из аппаратных кошельков и резервный ключ от компании-поставщика кошелька. Пользователю также нужно хранить копию мультиподписного скрипта или шаблона, чтобы иметь возможность воссоздать смарт-контракт и, соответственно, действительные условия вывода средств для их расходования. Большинство мультиподписных кошельков хранят эту информацию для клиентов, но также отправляют её копию пользователям, чтобы те могли восстановить доступ независимо от мультиподписного кошелька, если однажды он окажется недоступен.
Этот материал «Баг Coldcard от Coinkite обнажил риски одноключевого хранения. Мультивендорный мультисиг становится новым стандартом хранения биткоина» впервые опубликован на Bitcoin Magazine, автор — Хуан Гальт.
Source: BitcoinMagazine