

Барселона, 17 сентября 2026 года. The Vault, платформа институционального хранения цифровых активов, регулируемая в Швейцарии и ЕС, запустила собственную библиотеку многосторонних вычислений (MPC) — криптографии, позволяющей разным сторонам хранить доли ключа подписи так, что полный закрытый ключ никогда не существует ни на одном устройстве или сервере. Запуск последовал за независимым аудитом безопасности от компании по блокчейн-безопасности Halborn, которая ранее на этой неделе выпустила итоговый отчёт, подтверждающий, что все выявленные замечания устранены и проверены.
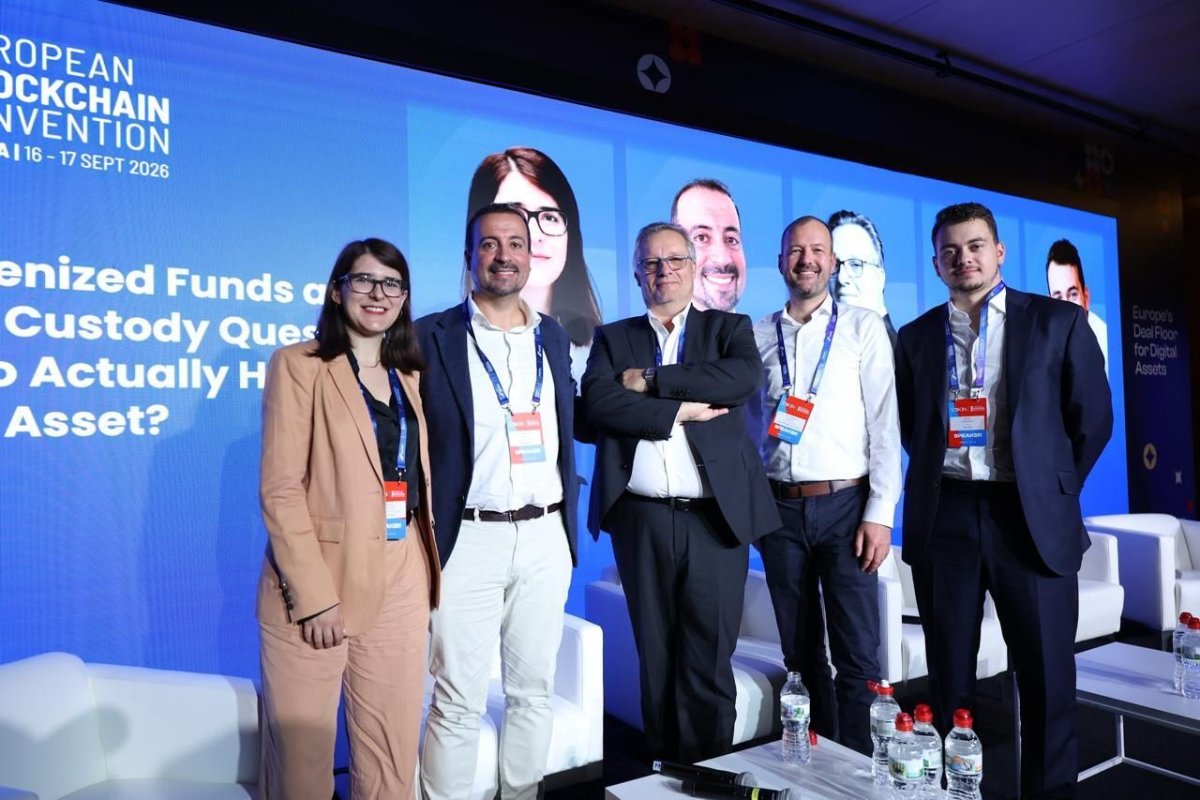
Артём Стопневич, генеральный директор The Vault, представил библиотеку на European Blockchain Convention в Барселоне, назвав её первой суверенной криптографической библиотекой для институционального хранения в Европе, после завершения независимого аудита Halborn.
Библиотека обеспечивает модель совместной подписи The Vault, при которой ни одна сторона, включая саму The Vault, не может самостоятельно авторизовать перевод. Большинство кастодиальных провайдеров лицензируют этот компонент у внешнего поставщика — решение, привязывающее их к циклу выпуска исправлений безопасности у поставщика, к поддерживаемым им кривым и протоколам и к тому уровню раскрытия информации, который он допускает при проверке.
The Vault разрабатывает его сама — именно это компания называет суверенной криптографией: код, протокол подписи и график выпусков остаются за платформой, поэтому исправления выходят по собственному расписанию The Vault, аудиторы видят весь код, а протокол может развиваться вместе со стандартами.
«Для института хранение — это решение о рисках, которое должно быть утверждено внутри, и оно сводится к одному вопросу: кто может переместить актив и под каким контролем, — сказал Артём Стопневич, генеральный директор The Vault, в кулуарах European Blockchain Convention в Барселоне, где он участвовал в панели о хранении токенизированных фондов. — Мы единственный регулируемый в ЕС кастодиальный провайдер, использующий институциональную MPC-криптографию собственной разработки, и мы решили не показывать её клиентам, пока кто-то вне компании не разберёт её на уровне протокола, что Halborn теперь и сделала».
Библиотека реализует распределённую генерацию ключей, перераспределение, обновление и восстановление, пороговую подпись ECDSA и EdDSA, а также примитивы обязательств, забывчивой передачи и доказательств с нулевым разглашением и транспорт, передающий сообщения протокола между подписантами. Она написана на Rust — системном языке, компилятор которого обеспечивает безопасность памяти без сборщика мусора, и одна и та же реализация работает на серверах The Vault и внутри мобильного подписанта на iOS и Android, поэтому аудит охватывает единую кодовую базу.
«Свойства, которые нам нужны на уровне подписи, — это те, которые компилятор может обеспечить за нас: никакого использования памяти после освобождения, никаких гонок данных между параллельными раундами протокола и явный контроль над тем, как ключевой материал хранится в памяти и стирается, когда он больше не нужен, — сказал Юрий Дербасов, технический директор The Vault. — Язык не делает протокол корректным, поэтому сама конструкция нуждалась во внешней проверке такой глубины».
Работа Halborn охватила 91 файл криптографического ядра, его набора тестов и приложений-подписантов для iOS и Android. Замечания, выявленные в ходе проверки, устранялись в коде по мере её проведения, и Halborn проверяла каждое исправление по реализовавшему его коммиту, подтвердив последние пункты в августе 2026 года.
«Было приятно работать вместе с The Vault над защитой их MPC-хранения. Безопасность явно была приоритетом для их команды, и все замечания, выявленные в ходе работы, были устранены и проверены. Для институционального хранения собственная криптография даёт провайдерам прямой контроль над исправлениями безопасности и обновлениями протокола и позволяет аудиторам изучить всю реализацию, а не останавливаться на границе поставщика. Это важно, когда клиенты проводят техническую проверку того, кто может перемещать их активы», — сказал Габи Уррутия, старший вице-президент по безопасности и Field CISO в Halborn.
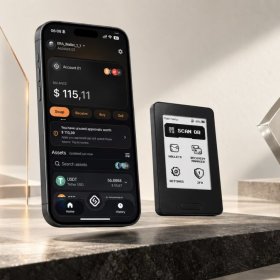
В модели совместной подписи клиент хранит долю ключа на своём устройстве, а мобильный подписант — это приложение, через которое эта доля хранится и используется. Он доступен как дополнение к SaaS-продукту The Vault для хранения.
В дальнейшем The Vault намерена опубликовать библиотеку на Rust с открытым исходным кодом, чтобы криптографию мог изучить любой желающий, а её команда криптографов работает над двумя новыми протоколами.
Первый — пороговый вариант ML-DSA,
Полный отчёт доступен институциональным клиентам по запросу ([email protected]).
О The Vault
The Vault — регулируемая в Швейцарии и ЕС институциональная инфраструктурная платформа для цифровых активов, обслуживающая корпоративные казначейства, финансовые институты, семейные офисы и платёжных провайдеров. Она охватывает весь жизненный цикл — от безопасного хранения и казначейских операций до управления бэк-офисом и инфраструктуры кошельков — и построена на собственной пороговой MPC-криптографии, разработанной внутренней исследовательской командой. Она доступна в вариантах SaaS и On-Premise с индивидуальной модульной архитектурой, которую можно настроить под потребности и регламенты каждой компании.
Source: BeInCrypto